Platforma AutoSOC
Inteligentna warstwa bezpieczeństwa nad Waszym SIEM-em
AutoSOC automatyzuje analizę alertów bezpieczeństwa z wykorzystaniem AI. Odsiewa fałszywe alarmy, pracuje całą dobę i nie wypuszcza danych poza Waszą infrastrukturę.
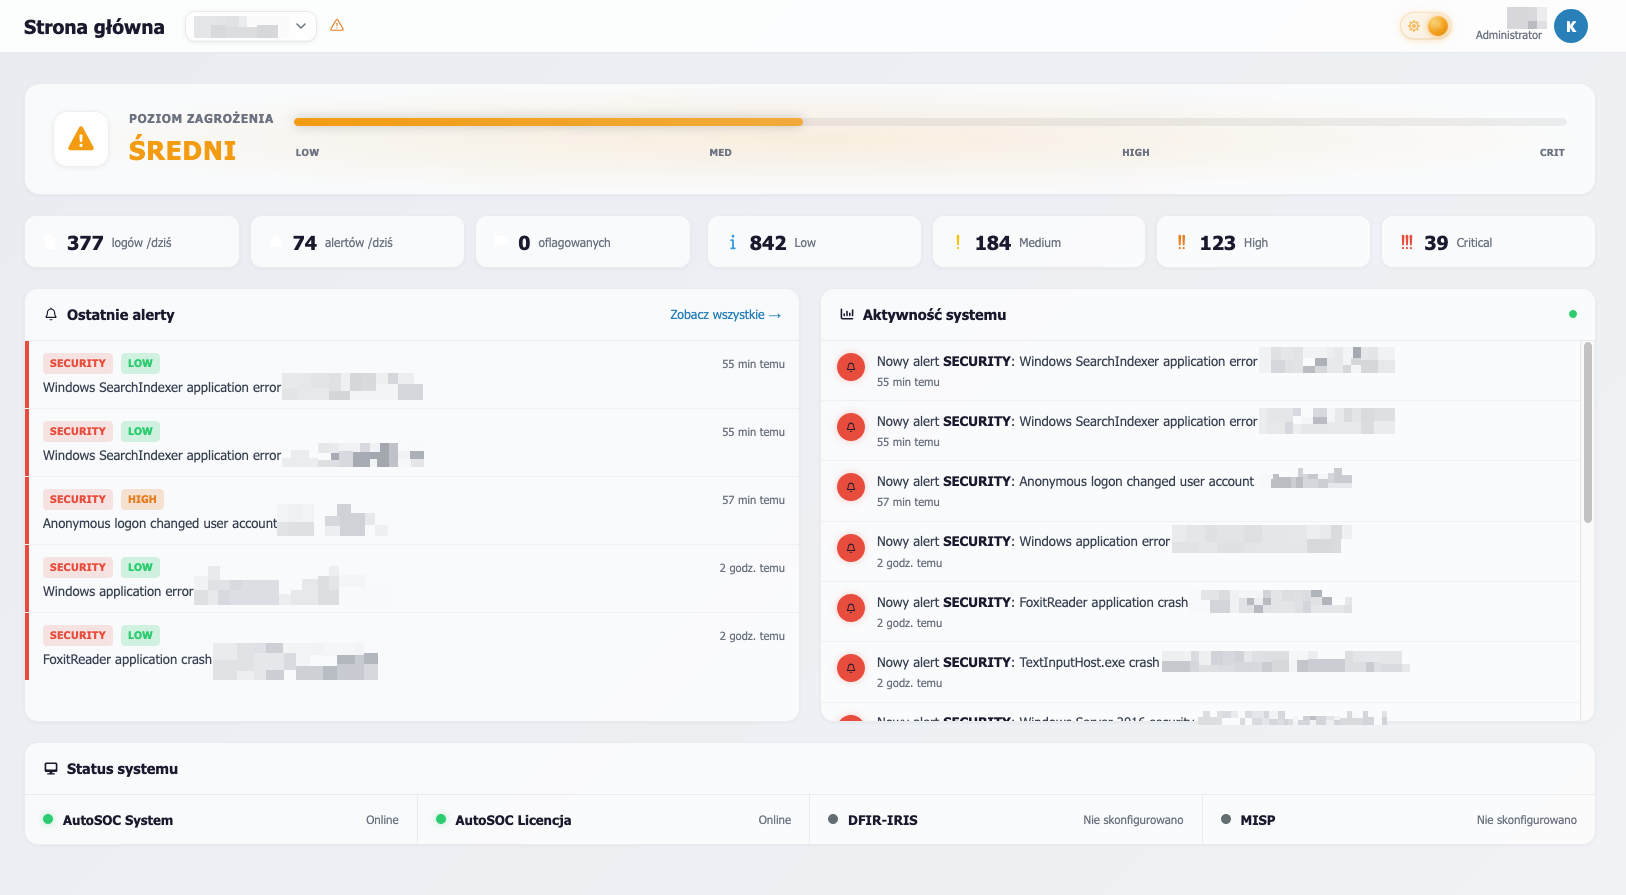
Platforma AutoSOC
AutoSOC automatyzuje analizę alertów bezpieczeństwa z wykorzystaniem AI. Odsiewa fałszywe alarmy, pracuje całą dobę i nie wypuszcza danych poza Waszą infrastrukturę.
Technologie open source, z których korzystamy
Małe zespoły IT, tysiące alertów, rosnąca presja regulacyjna i wysokie koszty. Z tym mierzy się dziś większość organizacji.

W wielu organizacjach dział IT to kilka osób bez doświadczenia w cyberbezpieczeństwie. Budowanie kompetencji SOC wymaga kosztownych szkoleń, certyfikacji i lat praktyki, a na to brakuje czasu i budżetu.
Źle skonfigurowane systemy SIEM generują tysiące alertów o różnej krytyczności. Duża część z nich to fałszywe alarmy, które można odsiać już na etapie konfiguracji i wstępnej analizy. Brakuje jednak do tego ludzi.

NIS2, ISO 27001, RODO, KRI: na zespoły IT spada coraz więcej obowiązków związanych z wdrażaniem standardów i praktyk bezpieczeństwa. Dla małych zespołów ta presja bywa przytłaczająca, a dla osób nietechnicznych niemal niemożliwa do udźwignięcia.

Komercyjne platformy SOC i usługi MSSP są projektowane dla dużych organizacji. Mniejsze podmioty płacą za funkcje, których nie wykorzystują, a dopasowanie tych rozwiązań do ich skali jest ograniczone lub nieopłacalne.
Od odebrania logów z SIEM, przez analizę AI i weryfikację IoC, aż po alertowanie, reakcję i dokumentację. W pełni automatycznie.
Alerty z Wazuh SIEM trafiają do AutoSOC w czasie rzeczywistym przez webhook.
Automatyczne odrzucenie powtarzających się zdarzeń i alertów oznaczonych jako nieistotne.
Klasyfikacja alertu, ocena krytyczności i decyzja o dalszym przetwarzaniu lub odrzuceniu.
Weryfikacja wskaźników kompromitacji w otwartych bazach threat intelligence: VirusTotal, MISP.
Deep-thinking: korelacja zdarzeń, kontekst historyczny i ocena rzeczywistego zagrożenia.
Natychmiastowe powiadomienie administratorów o potwierdzonych zagrożeniach.
Izolacja hosta, blokada IP, eskalacja do zespołu bezpieczeństwa.
Dokumentacja zdarzenia w DFIR-IRIS oraz generowanie raportów z przebiegiem analizy.
Zautomatyzowana pierwsza linia SOC. AI analizuje, klasyfikuje i obsługuje alerty z Waszego SIEM-a.
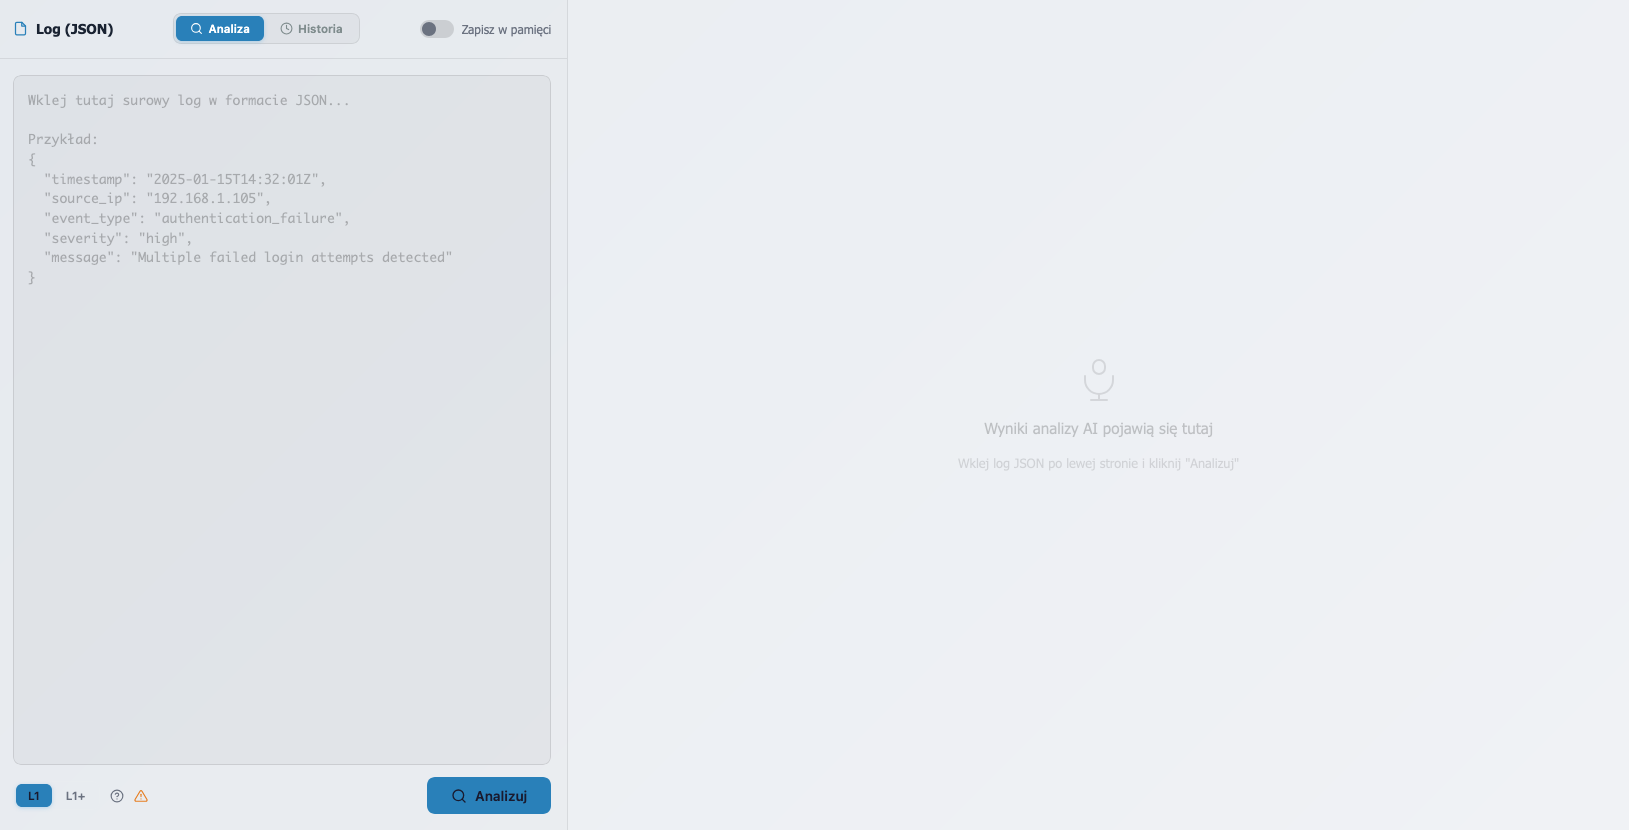
Sztuczna inteligencja przejmuje pracę analityka pierwszej linii SOC. Automatycznie klasyfikuje alerty, ocenia krytyczność i decyduje o dalszym przetwarzaniu. Zajmuje to kilka sekund zamiast kilkudziesięciu minut.
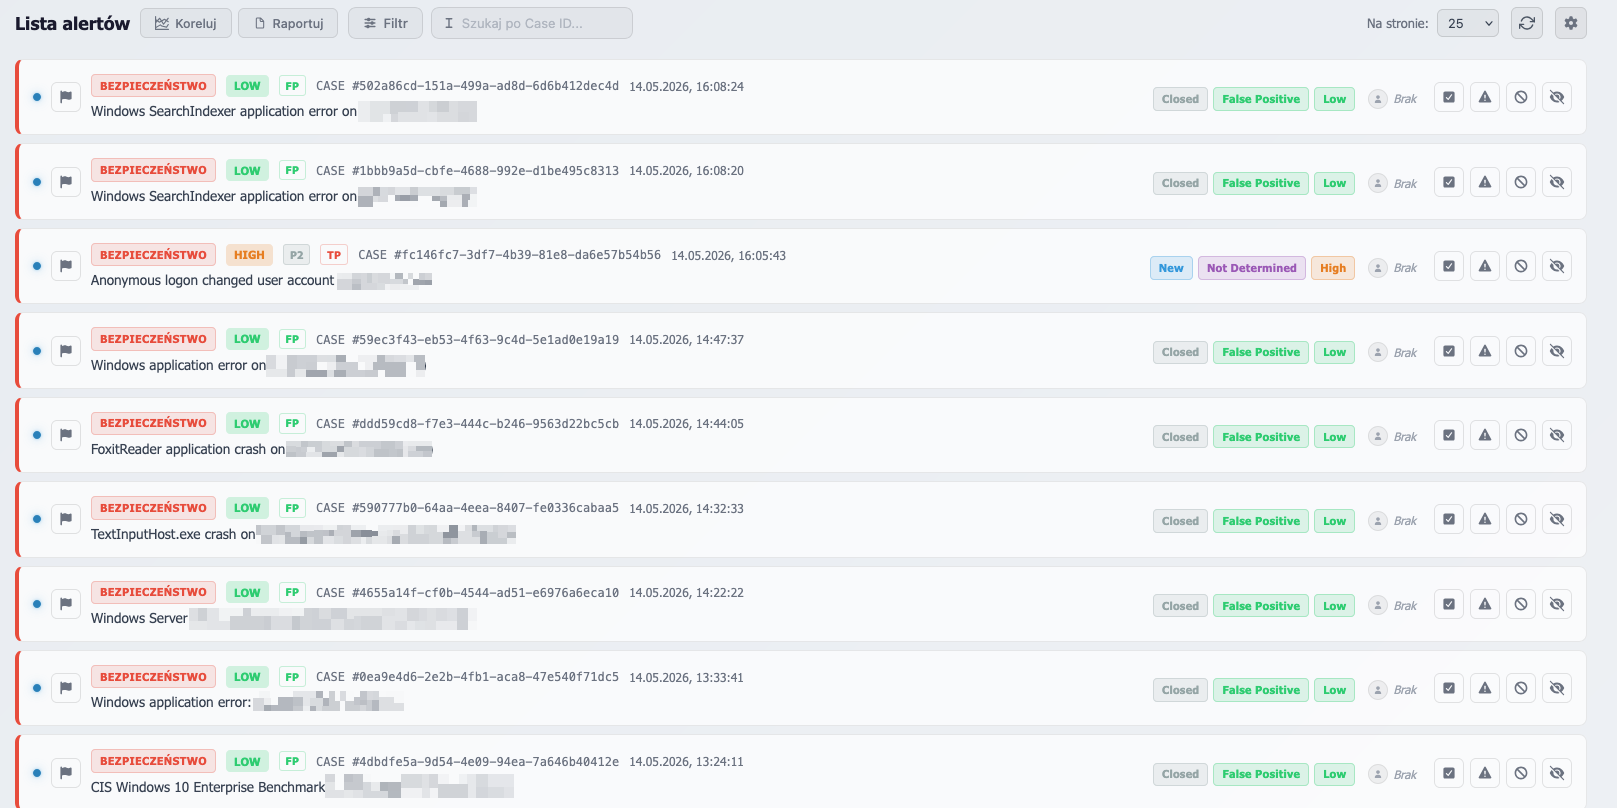
Natychmiastowe powiadomienia o potwierdzonych zagrożeniach trafiają tam, gdzie ich szukacie: e-mail, Telegram lub webhook. Precyzyjna konfiguracja filtrów eliminuje szum i skupia uwagę na tym, co naprawdę wymaga reakcji.
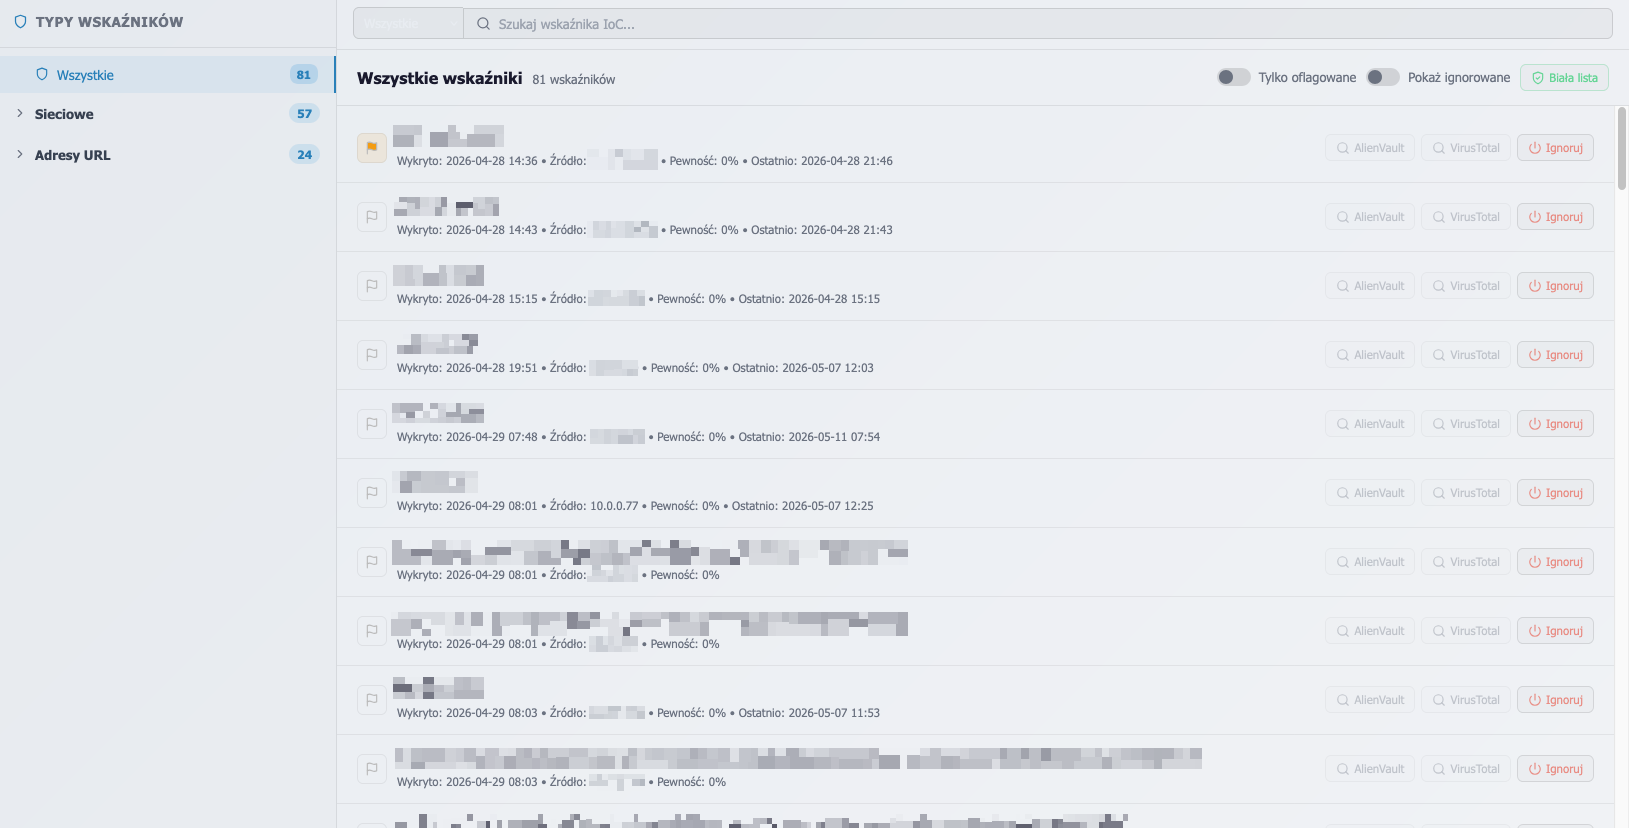
Każdy podejrzany adres IP, domena, hash pliku czy URL jest automatycznie weryfikowany w wiodących bazach threat intelligence. System agreguje wyniki z wielu źródeł i buduje profil zagrożenia w czasie rzeczywistym.
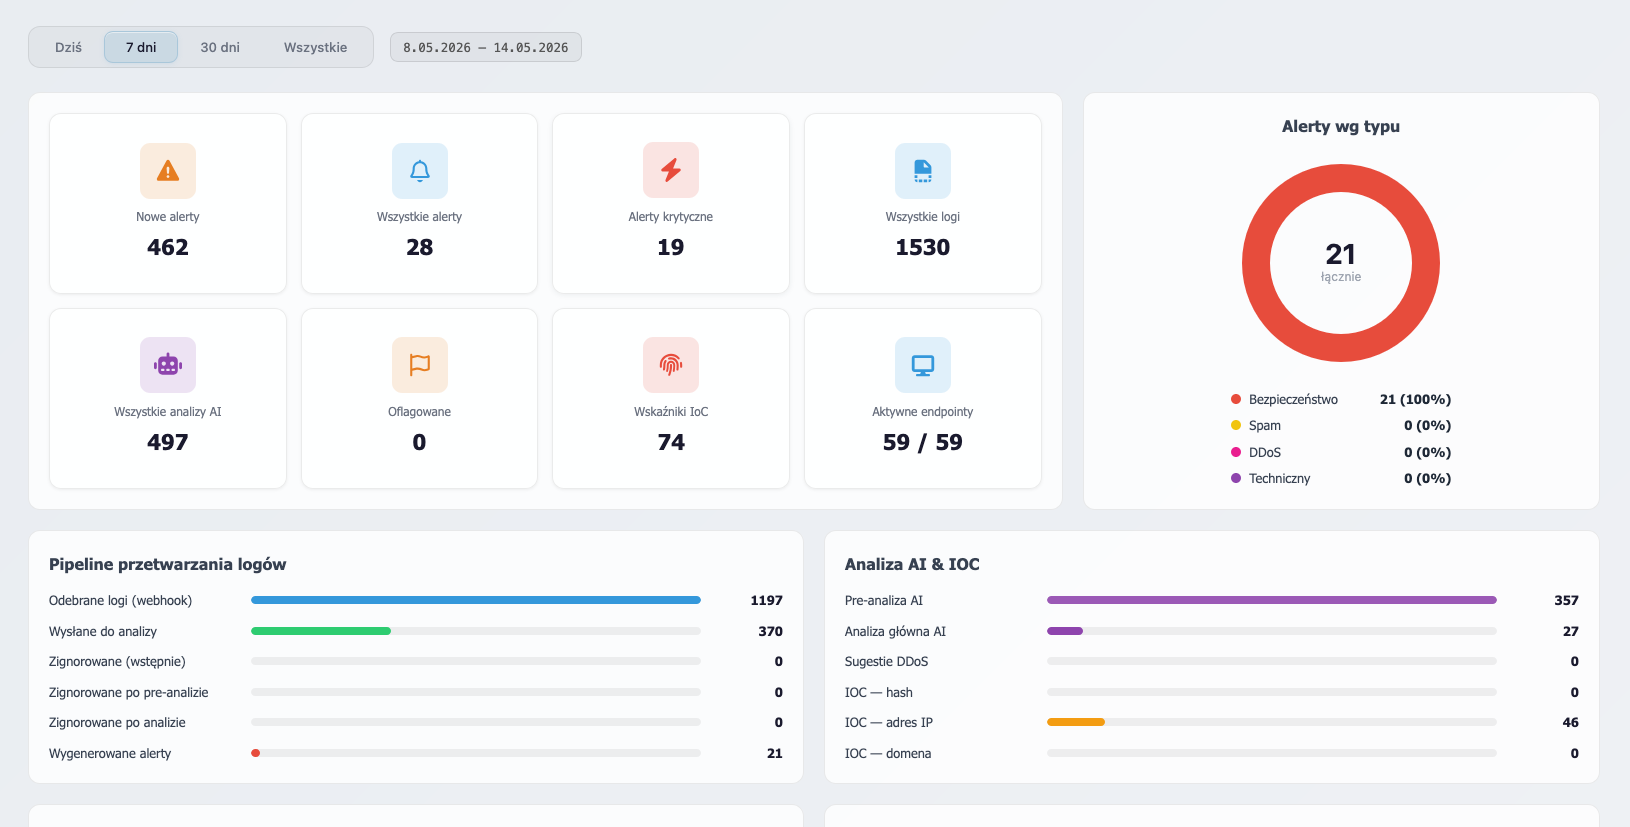
Analityka operacyjna dla zespołu IT i zarządu. Ile alertów dziennie, które endpointy generują najwięcej zdarzeń, jaki odsetek to fałszywe alarmy. Twarde dane zamiast przeczuć.
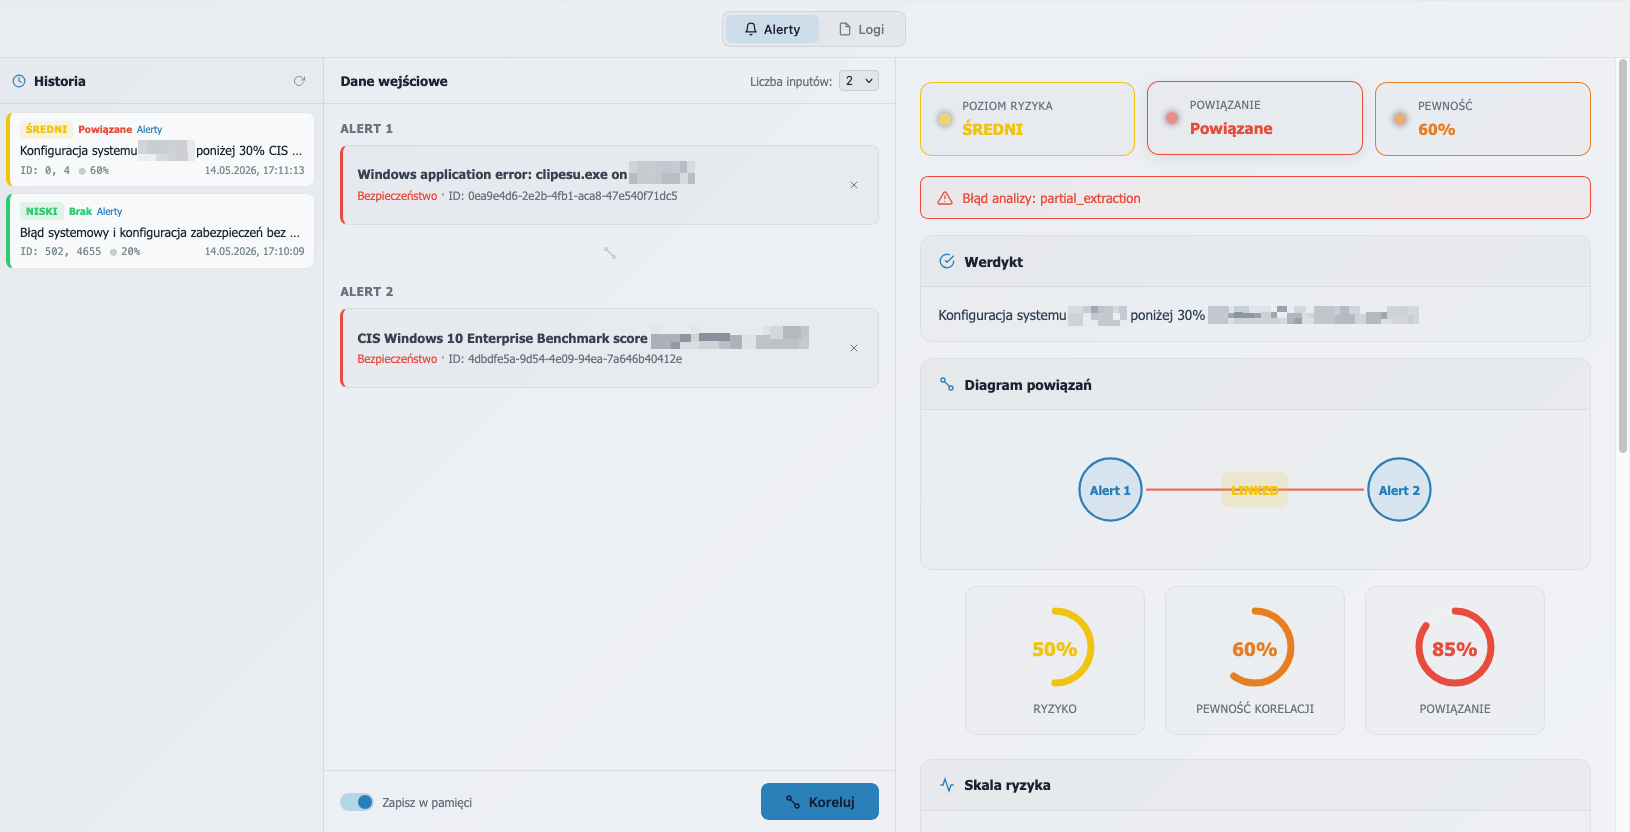
System wykrywa powiązania między pozornie niezwiązanymi zdarzeniami z różnych źródeł. Jedno podejrzane logowanie + skan portów + transfer danych = potencjalny atak wieloetapowy.
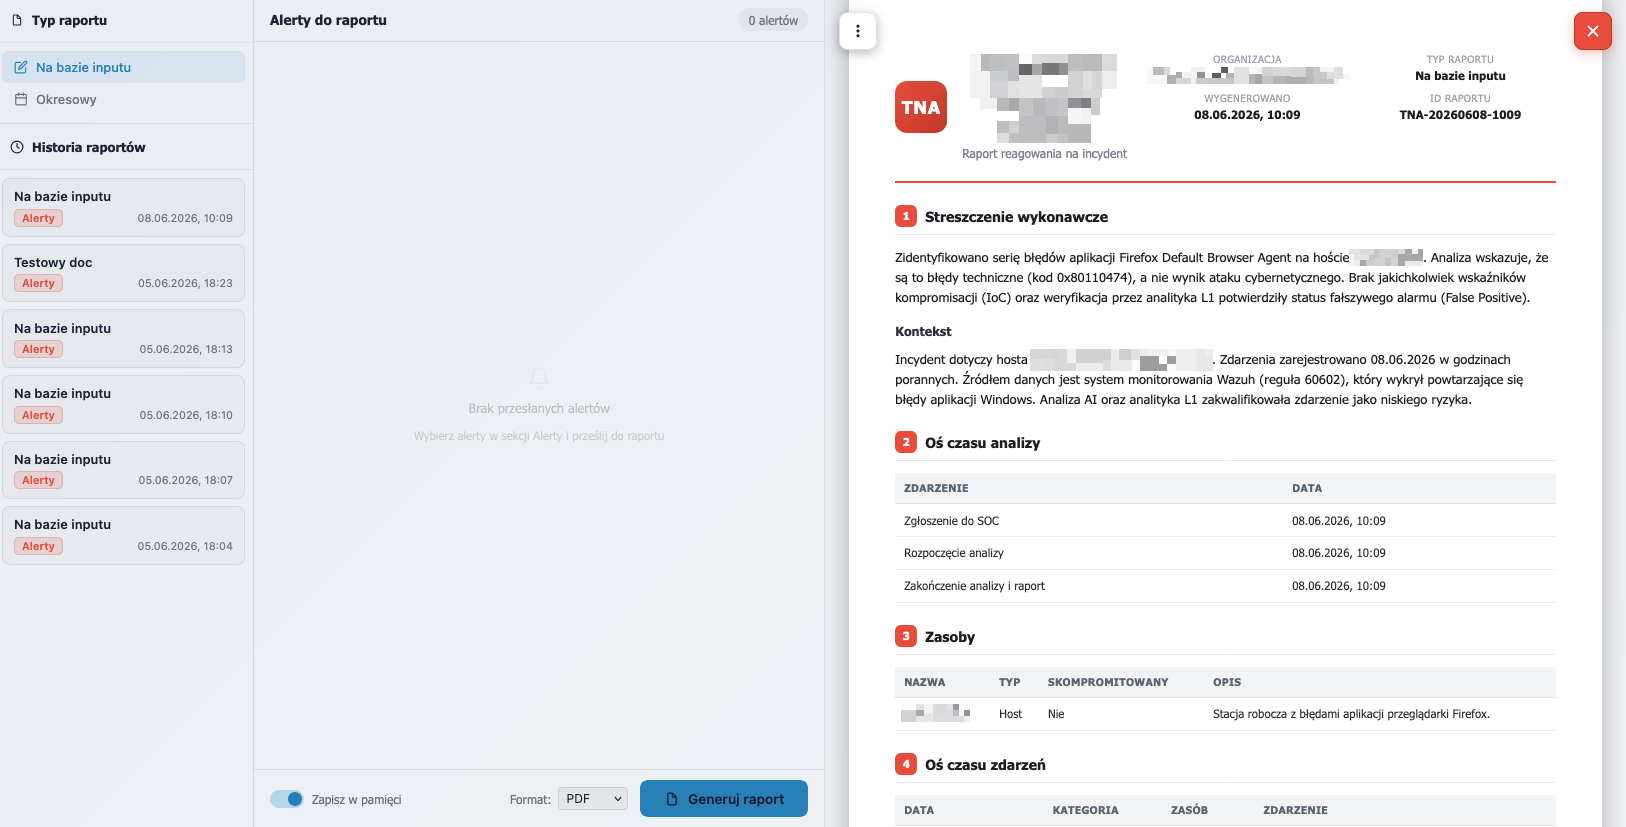
Automatyczny system raportowania składa gotowe dokumenty na bazie wybranych danych: alertów, incydentów, wskaźników IoC i statystyk. Zamiast ręcznie zbierać informacje z wielu widoków, otrzymujecie spójny raport jednym kliknięciem.
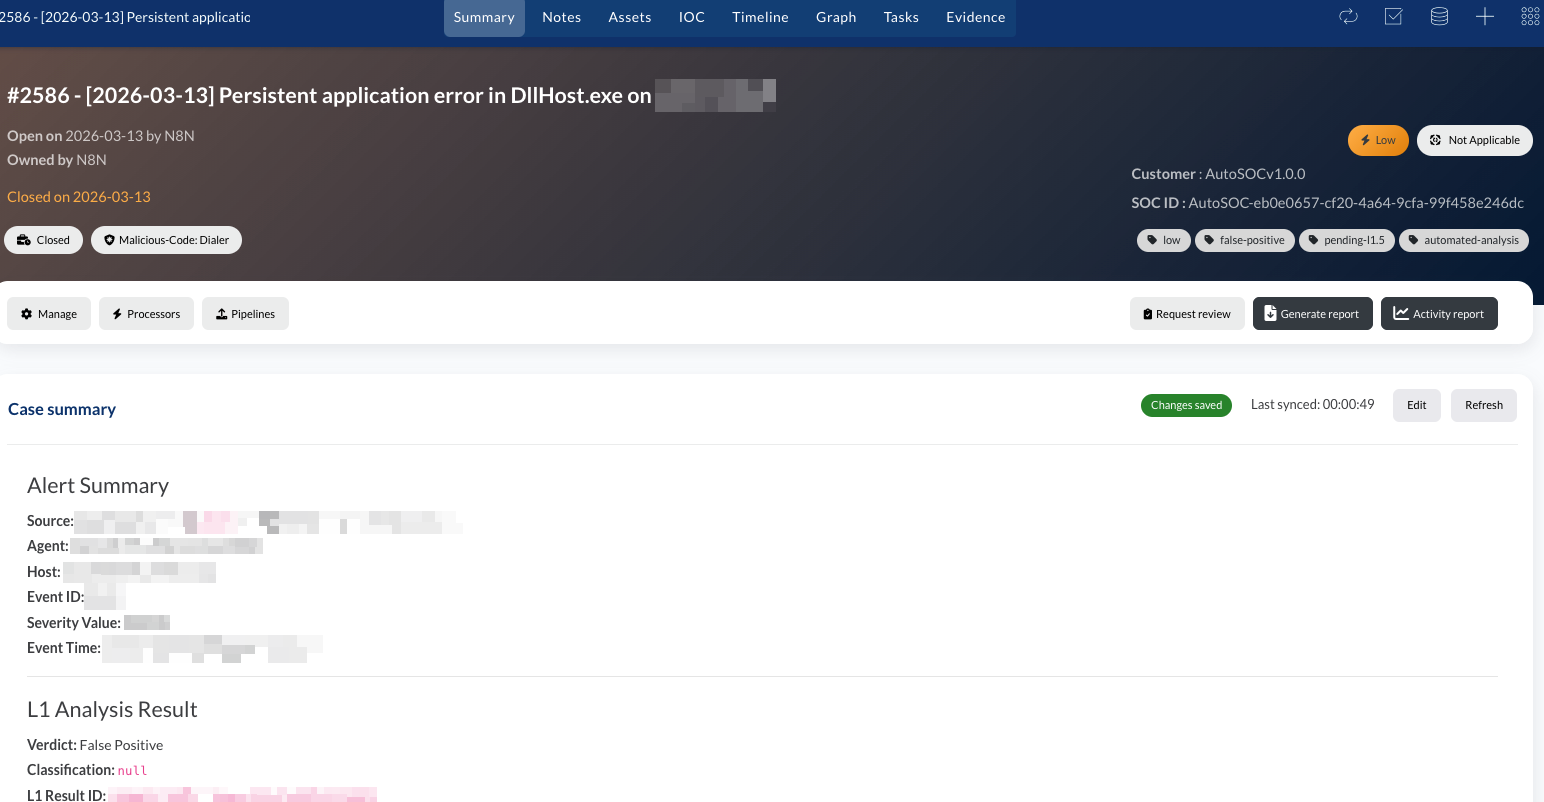
Każdy potwierdzony incydent jest automatycznie dokumentowany w DFIR-IRIS z pełnym zestawem metadanych. Wskaźniki zagrożeń trafiają do MISP, budując wewnętrzną bazę threat intelligence organizacji.
Większość rozwiązań klasy enterprise działa w chmurze, więc Wasze logi, alerty i incydenty trafiają na serwery dostawcy. AutoSOC działa w całości na Waszych serwerach.
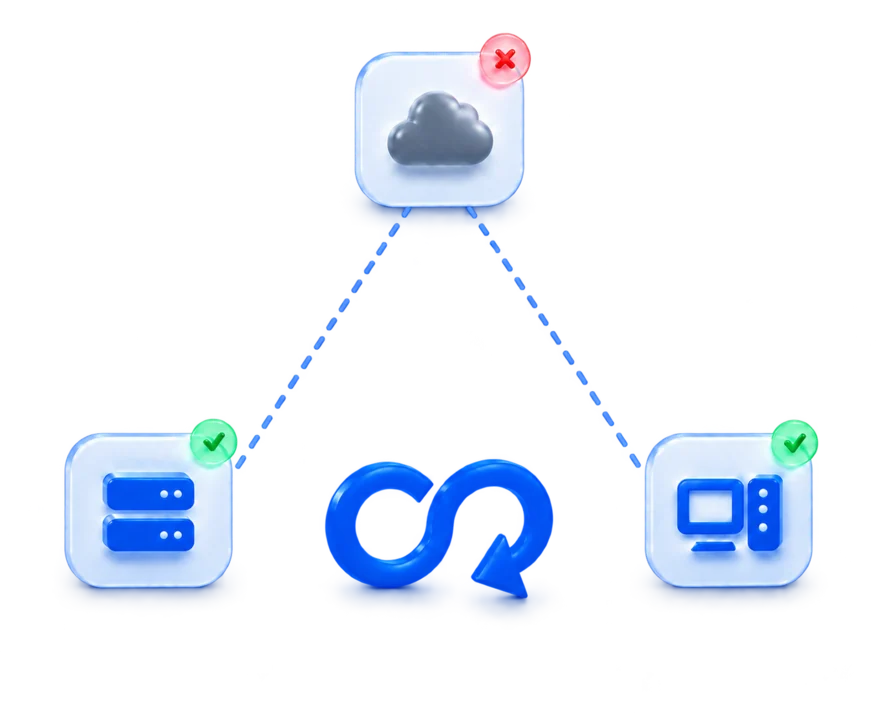

Logi, alerty, incydenty i dokumentacja SZBI są przechowywane w Waszej infrastrukturze. Nic nie trafia na zewnętrzne serwery.

System działa w pełni offline. Brak zależności od chmury, brak vendor lock-in, przewidywalne koszty bez opłat za transfer danych.

Dane przetwarzane wyłącznie na terenie organizacji. Spełnienie wymogów regulacyjnych bez konieczności umów powierzenia danych.

Wdrażamy na przetestowanych rozwiązaniach open-source: Wazuh, PostgreSQL, n8n, DFIR-IRIS. Brak ukrytych licencji.
AutoSOC to zamknięte rozwiązanie łączące dedykowany hardware, autorskie oprogramowanie i lokalne modele AI w jednym urządzeniu.

Kompaktowy serwer bare-metal oparty o platformę x86_64 z 64 GB RAM i dedykowanym GPU NVIDIA z 16 GB VRAM (np. RTX 4060 Ti). Obsługuje do 12 rdzeni CPU i dysk NVMe 2 TB na logi i modele. Zaprojektowany do pracy 24/7 w szafie serwerowej klienta. Cichy i energooszczędny.

Zamknięte, autorskie oprogramowanie orkiestrujące cały pipeline bezpieczeństwa: zbieranie logów z agentów Wazuh, normalizacja i filtracja zdarzeń, automatyczny triage AI, korelacja z bazami IoC (MISP, VirusTotal), generowanie dashboardów w czasie rzeczywistym i bezpieczne przechowywanie danych w zaszyfrowanej bazie PostgreSQL.

Zestaw lokalnych modeli LLM (Mistral 7B, fine-tuned Llama 3) zoptymalizowanych pod analizę zdarzeń bezpieczeństwa. Klasyfikacja alertów, ocena krytyczności CVSS, ekstrakcja wskaźników IoC i generowanie rekomendacji zajmują kilka sekund na alert. Działają w pełni offline, bez transmisji danych do zewnętrznych serwisów.

System zintegrowany z profesjonalnymi platformami Threat Hunting (VirusTotal, AbuseIPDB, AlienVault OTX) do automatycznej weryfikacji wskaźników kompromitacji (IoC). Każdy podejrzany adres IP, domena czy hash pliku jest sprawdzany w czasie rzeczywistym, a wynik analizy wpływa bezpośrednio na werdykt o poziomie zagrożenia i priorytet alertu.
Pełna integracja z platformą DFIR-IRIS do profesjonalnego prowadzenia szczegółowej analizy incydentów: od rejestracji zdarzenia, przez przypisanie analityka, po dokumentację przebiegu i zamknięcie sprawy. Wskaźniki zagrożeń (IoC) automatycznie trafiają do MISP, budując wewnętrzną bazę threat intelligence. Kompletna dokumentacja każdego incydentu gotowa na potrzeby audytu, zespołu CERT lub organów regulacyjnych.

Zautomatyzowany silnik raportowania generujący dokumenty PDF na podstawie analiz AI, alertów, korelacji zdarzeń i danych z threat intelligence. Raporty obejmują podsumowanie incydentów, statystyki zagrożeń, timeline zdarzeń oraz rekomendacje działań naprawczych. Nadają się do cyklicznego raportowania dla zarządu, dokumentacji zgodności z NIS2/KRI oraz współpracy z zewnętrznym SOC lub CERT.
Operacyjne bezpieczeństwo i zgodność z regulacjami w jednym, zamkniętym ekosystemie. Dwa produkty, które uzupełniają się nawzajem.

Bezpieczeństwo operacyjne

Compliance i dokumentacja
AutoSOC jest przeznaczony dla małych i średnich organizacji, jednostek samorządu terytorialnego oraz firm, które potrzebują profesjonalnego SOC bez budowania własnego zespołu cyberbezpieczeństwa.
Dla kogo pracujemyNie. AutoSOC działa w 100% on-premise: całe oprogramowanie, modele AI i dane pozostają w Waszej infrastrukturze. System nie wymaga połączenia z Internetem.
System wykorzystuje sprawdzone technologie open-source: Wazuh (SIEM/XDR), DFIR-IRIS (obsługa incydentów), MISP (threat intelligence), PostgreSQL (baza danych), n8n (automatyzacja) oraz autorskie modele AI.
AutoSOC jest samodzielnym rozwiązaniem z wbudowanym SIEM (Wazuh). Jeśli macie już własny SIEM, omówimy możliwości integracji podczas konsultacji.
Standardowe wdrożenie trwa od 2 do 4 tygodni, w zależności od wielkości infrastruktury i liczby endpointów. Obejmuje instalację, konfigurację, integrację z Waszymi systemami oraz szkolenie zespołu.
Łączymy dedykowany sprzęt z autorskim oprogramowaniem i lokalnymi modelami AI. Wszystko działa on-premise, bez abonamentu za chmurę, a dane zostają u Was.
Więcej o nasPokażemy platformę na żywo, na przykładach dopasowanych do Waszej infrastruktury. Prezentacja jest bezpłatna.