Kreator wdrożenia krok po kroku
Prowadzi konfigurację SZBI od zera, z podpowiedziami kontekstowymi na każdym etapie.
Platforma SZBI Manager
SZBI Manager to system GRC do prowadzenia ISO 27001, NIS2 i RODO: od analizy ryzyka, przez incydenty, po gotowość do audytu. Działa w całości na Waszych serwerach.
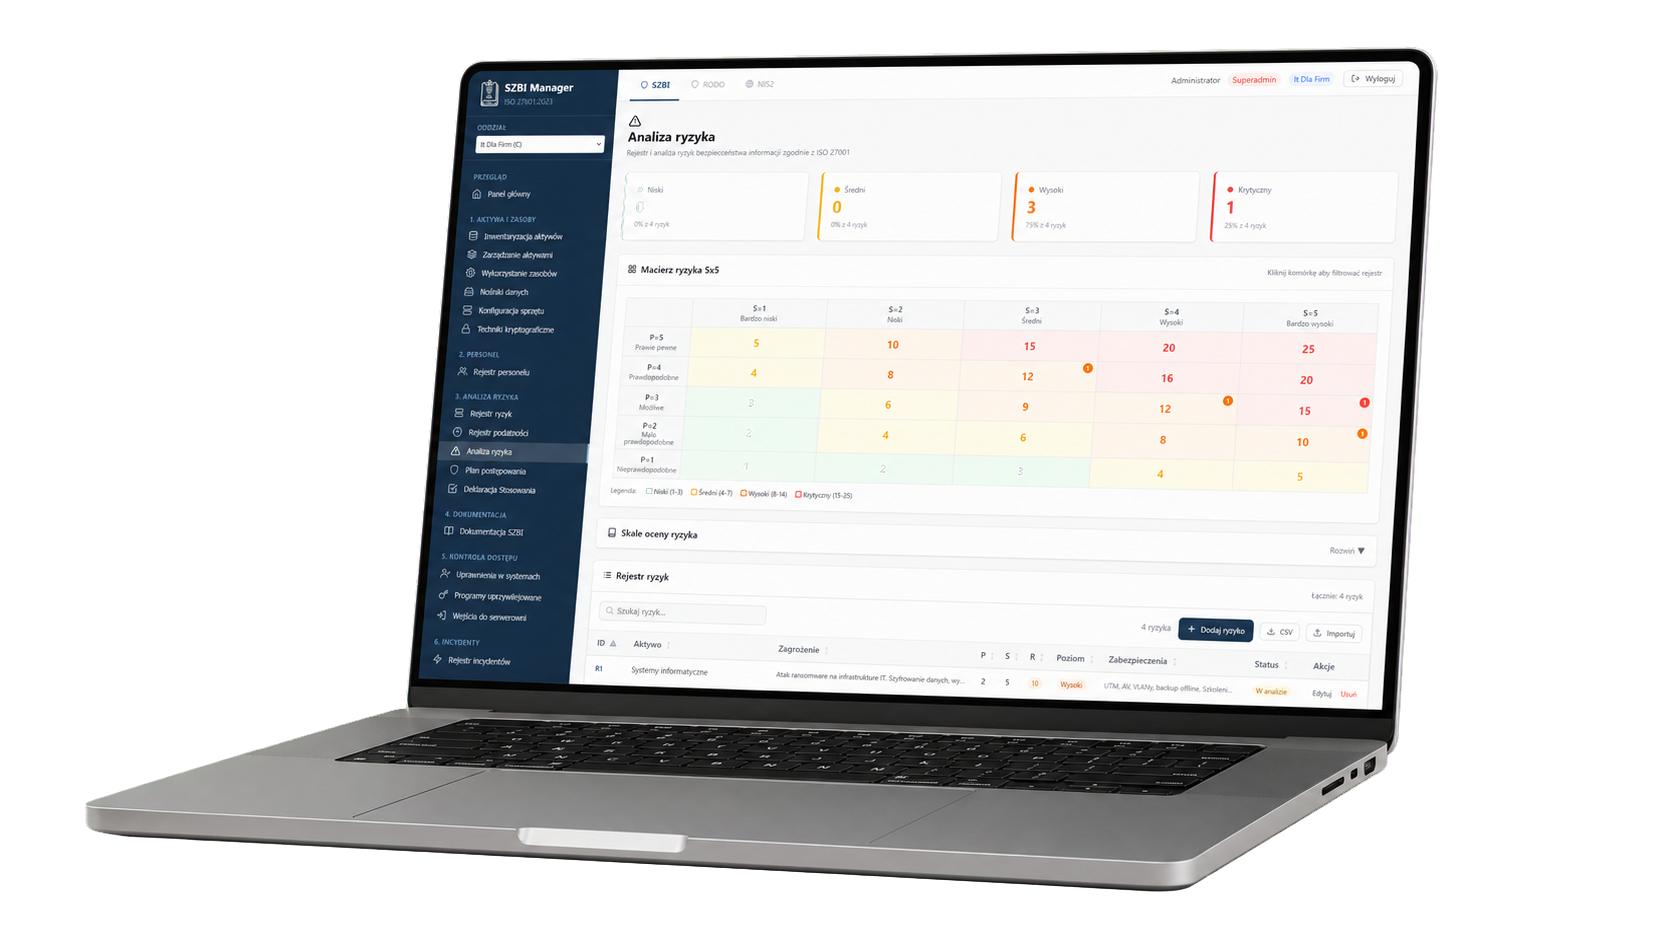
Organizacje zmagają się z rosnącymi wymaganiami regulacyjnymi, a bez odpowiednich narzędzi utrzymanie zgodności szybko wymyka się spod kontroli.

System bezpieczeństwa informacji w rozproszonych plikach. Brak powiązania ryzyka z incydentami, każda zmiana wymaga ręcznej aktualizacji wielu dokumentów. Każdy audyt to chaos.

Bezpieczeństwo operacyjne (SIEM, SOC) i compliance (ISO, NIS2) żyją osobno: w innych narzędziach, u innych ludzi. Brak integracji i przepływu danych między światami.

Nowe regulacje wymuszają zgodność, ale organizacje nie wiedzą, jak to wdrożyć, a często nie stać ich na rozwiązania klasy enterprise. Brakuje też ludzi z know-how.
SZBI Manager prowadzi organizację przez wszystkie cztery fazy cyklu PDCA, klasycznego modelu zarządzania bezpieczeństwem informacji wg ISO 27001.

Zaplanujcie system bezpieczeństwa: kontekst, ryzyka i polityki.

Wdróżcie zaplanowane środki: dokumentację, procesy, szkolenia.

Monitorujcie skuteczność: audyty, incydenty, przegląd zarządzania.

Doskonalcie system: działania korygujące i aktualizacja kontroli.
Narzędzia, których potrzebujecie do kontroli nad bezpieczeństwem informacji, w jednej platformie.
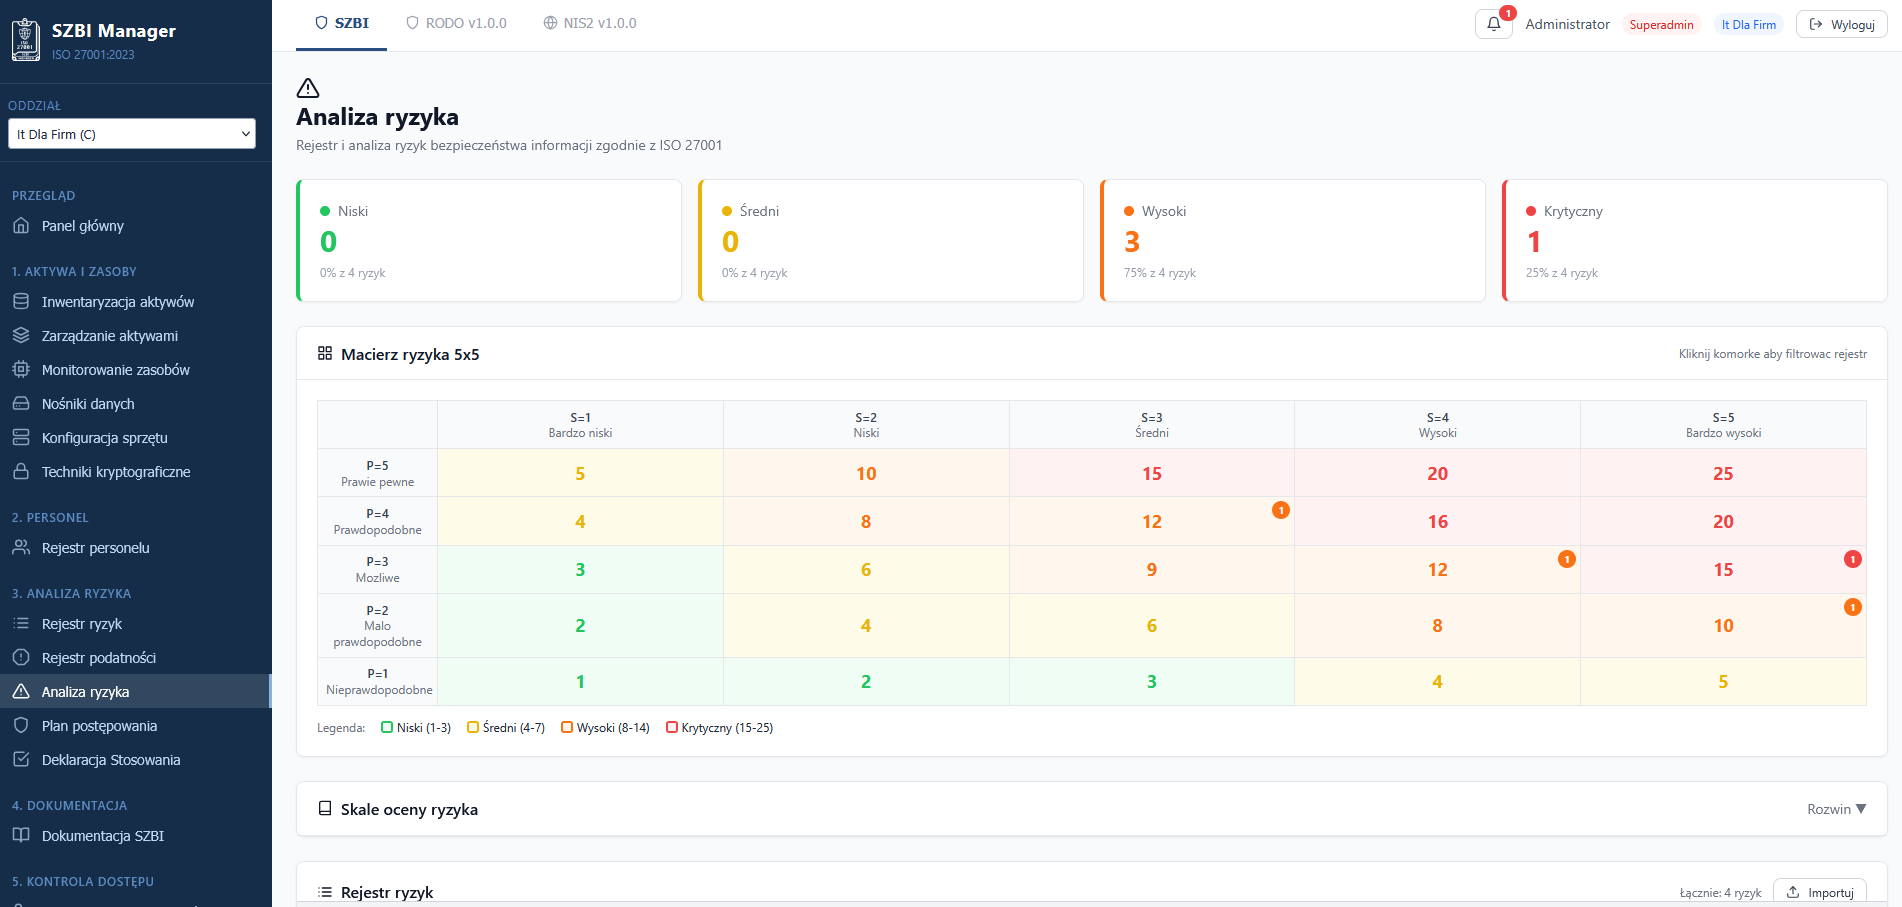
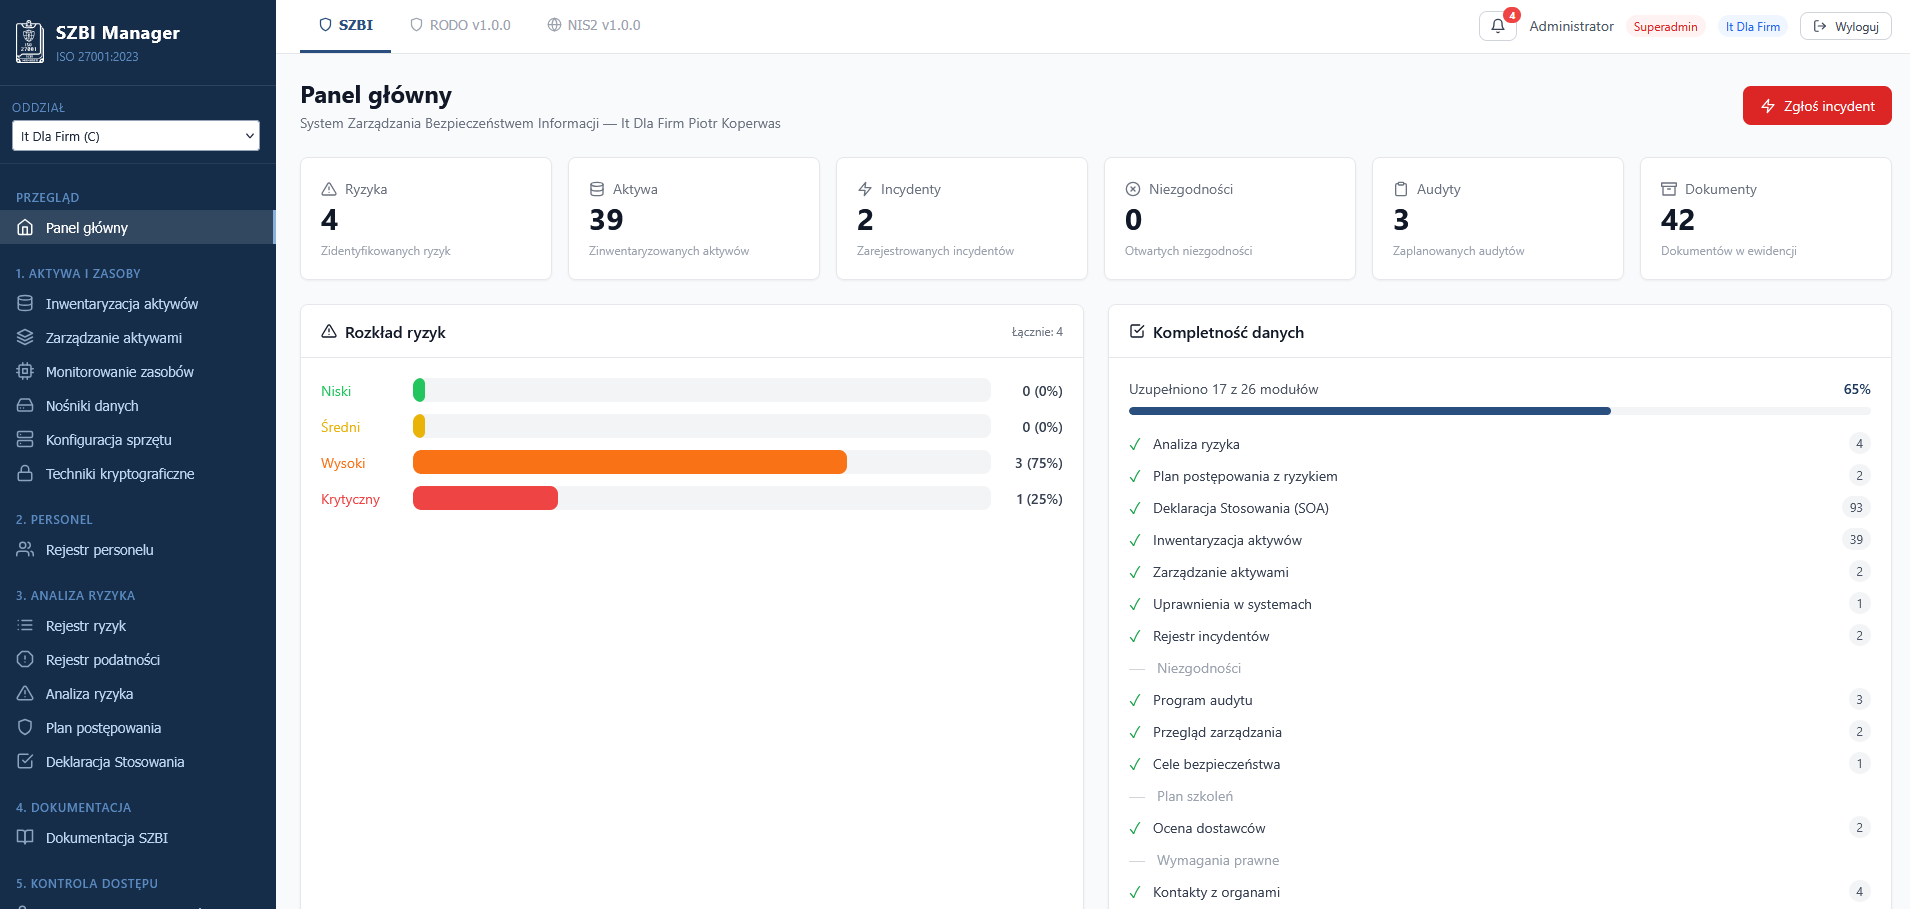
Przeprowadzajcie analizy ryzyka z wykorzystaniem metodologii zgodnych z ISO 27005. Macierz 5×5, powiązanie ryzyk z aktywami i procesami, plany postępowania w jednym miejscu.
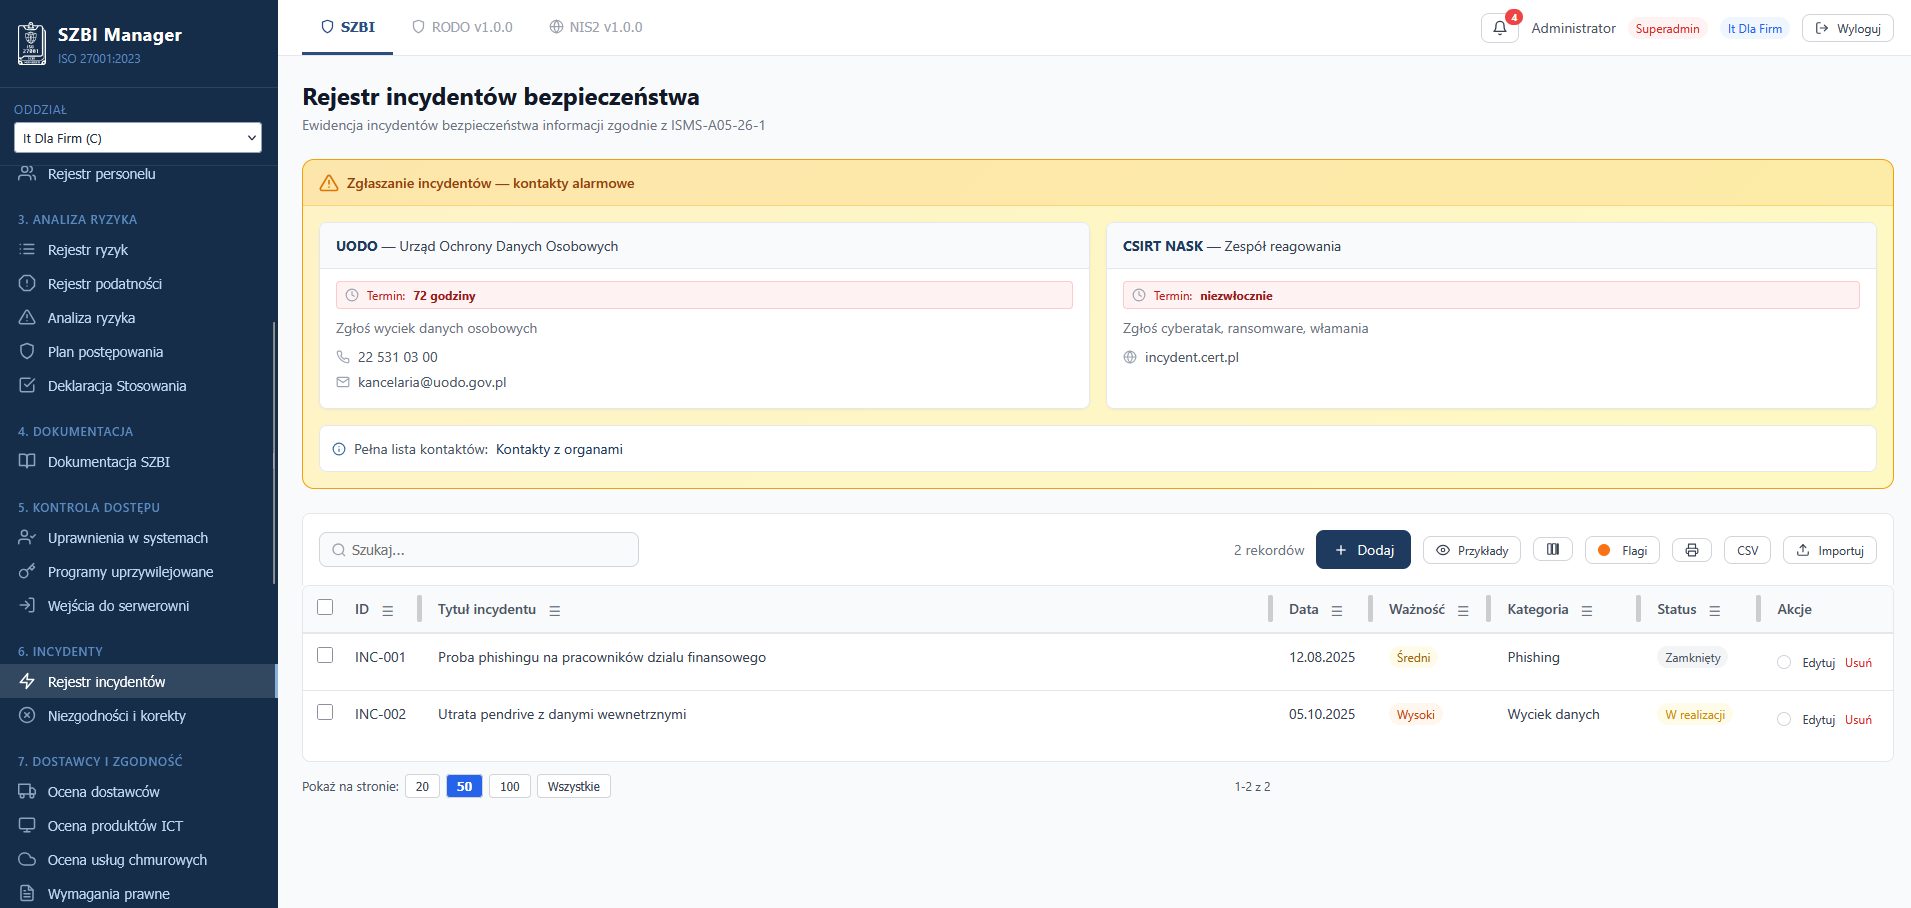
Centralna ewidencja wszystkich zdarzeń bezpieczeństwa: od zgłoszenia, przez analizę, po zamknięcie sprawy. Pełna historia, klasyfikacja i powiązanie z ryzykiem oraz działaniami naprawczymi.
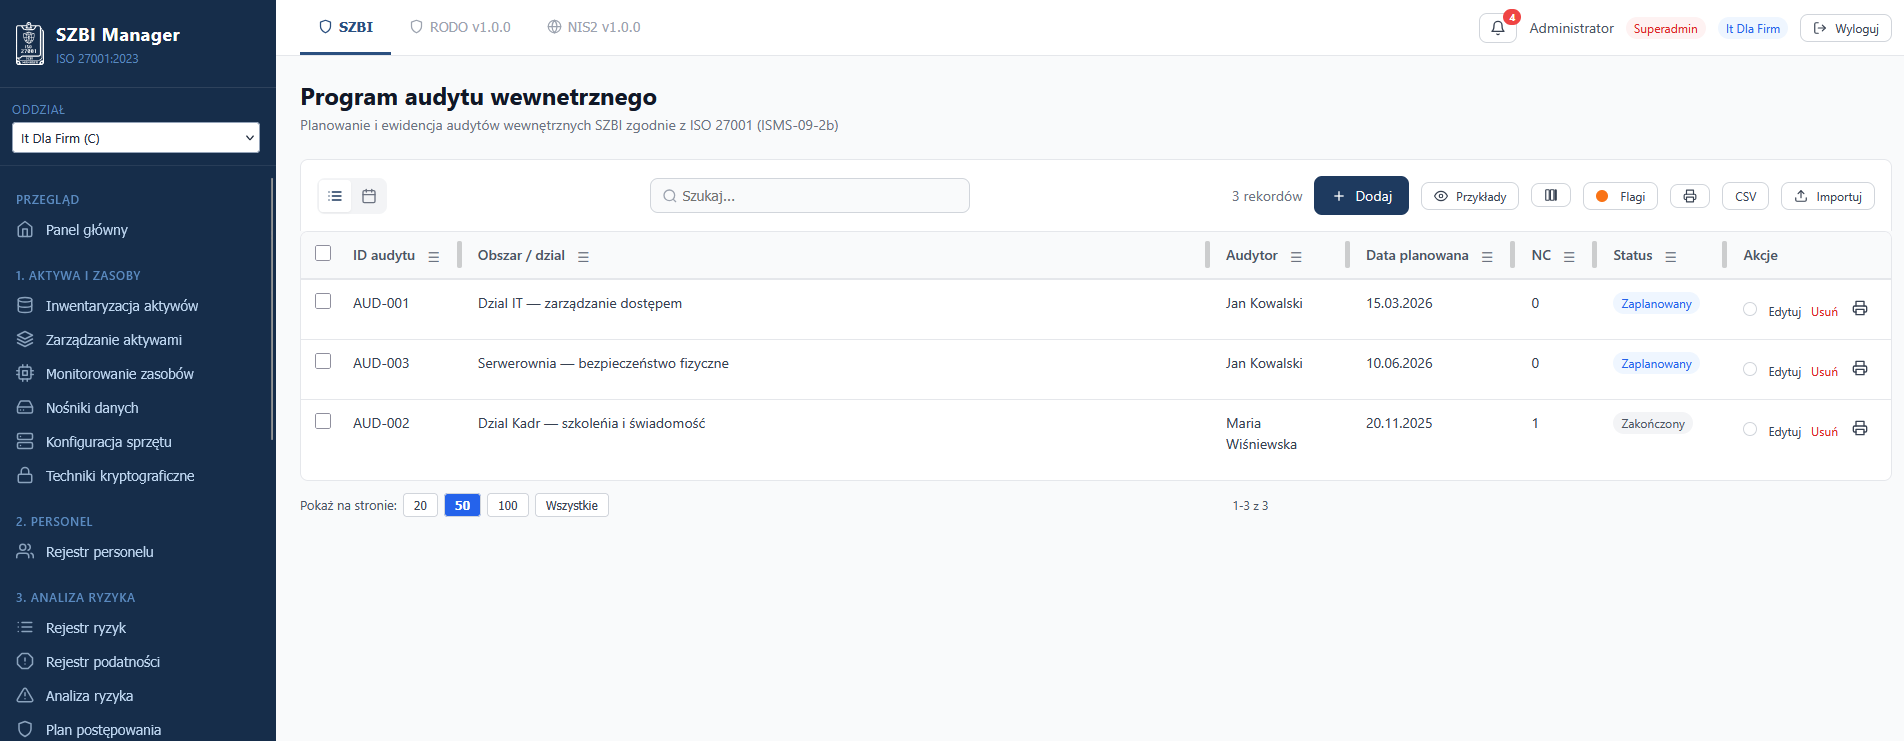
Planowanie i prowadzenie audytów wewnętrznych zgodnie z ISO 19011. Listy kontrolne, niezgodności, zalecenia i raport końcowy w jednym narzędziu, gotowe do przeglądu zarządzania.
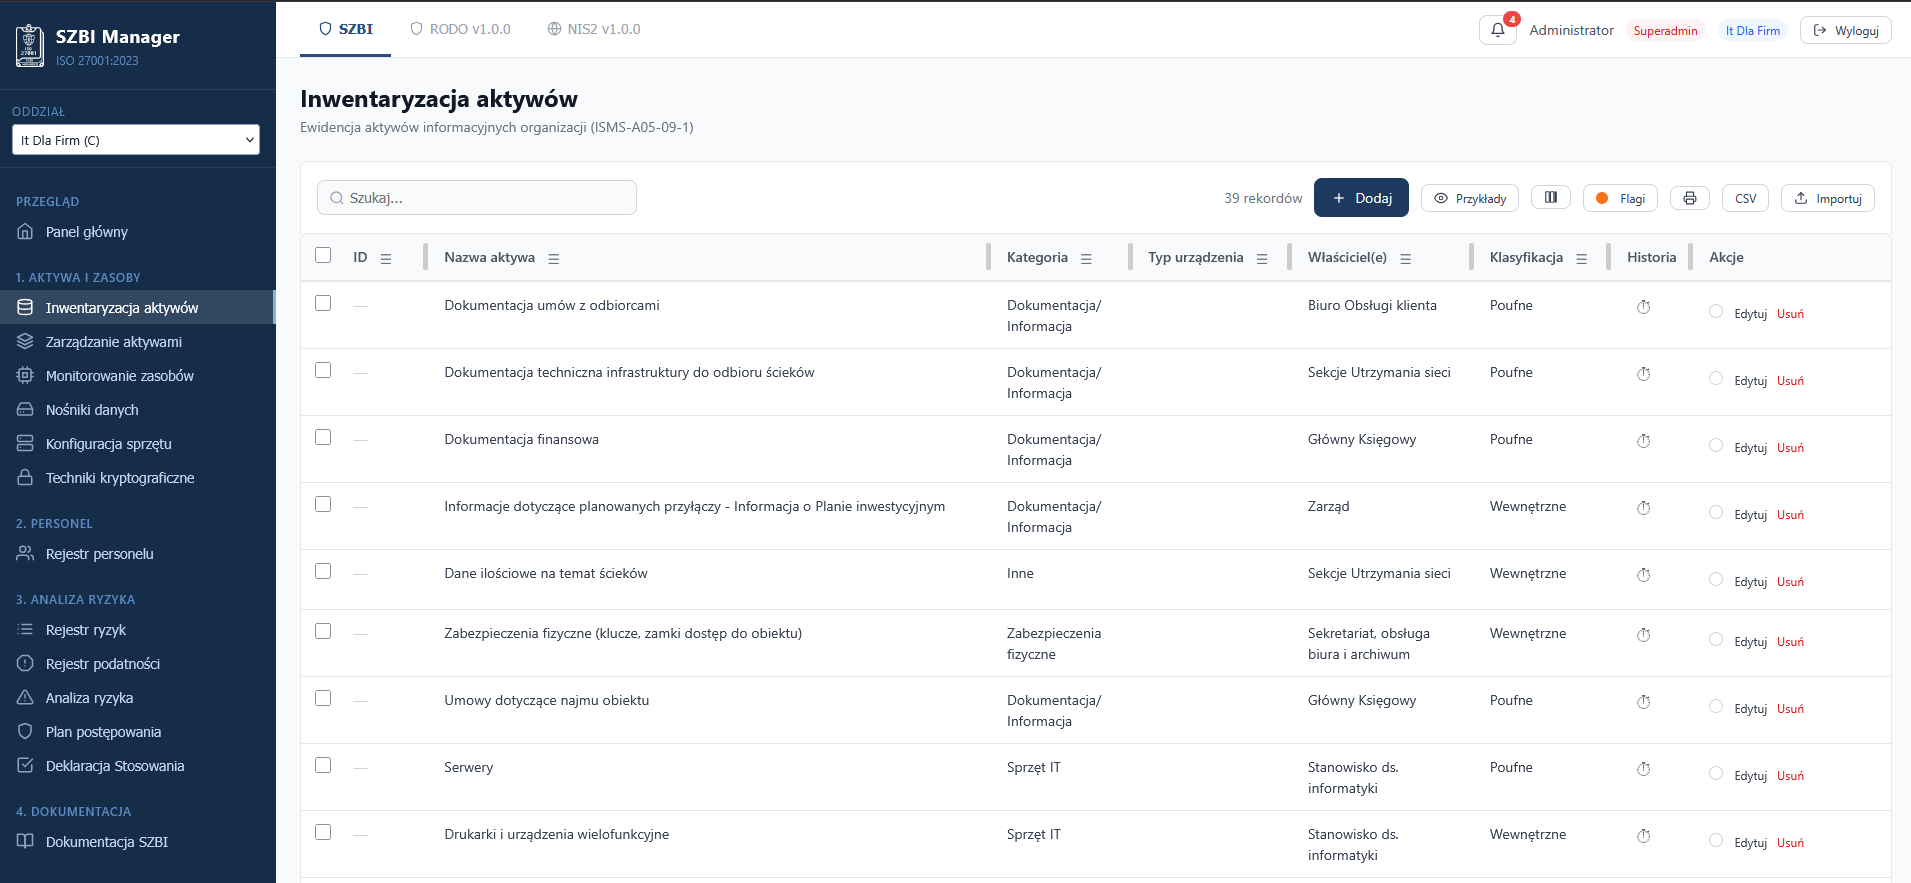
Pełna inwentaryzacja zasobów informacyjnych: sprzęt, oprogramowanie, dane, procesy. Każde aktywo ma właściciela, klasyfikację, powiązane ryzyka i wymagane kontrole.
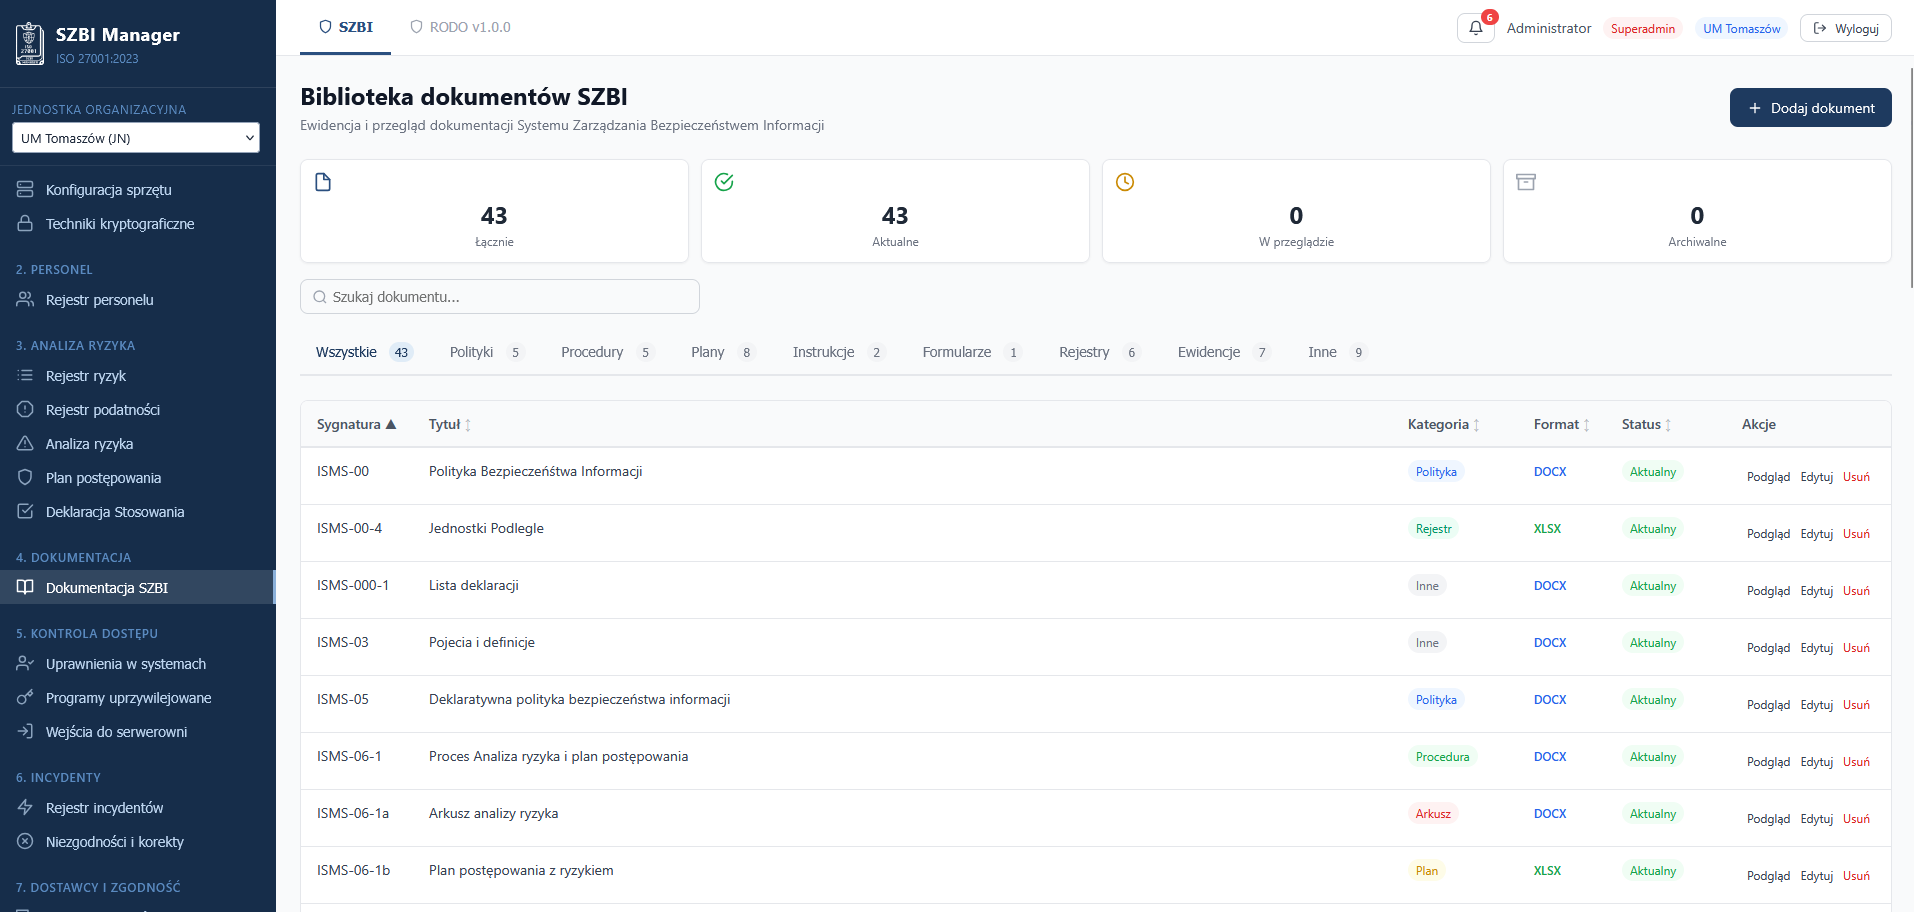
Zarządzanie pełnym zestawem dokumentacji SZBI: 21 wzorcowych szablonów, kontrola wersji, zatwierdzanie i publikacja. Polityki, procedury i instrukcje są zawsze aktualne i dostępne.
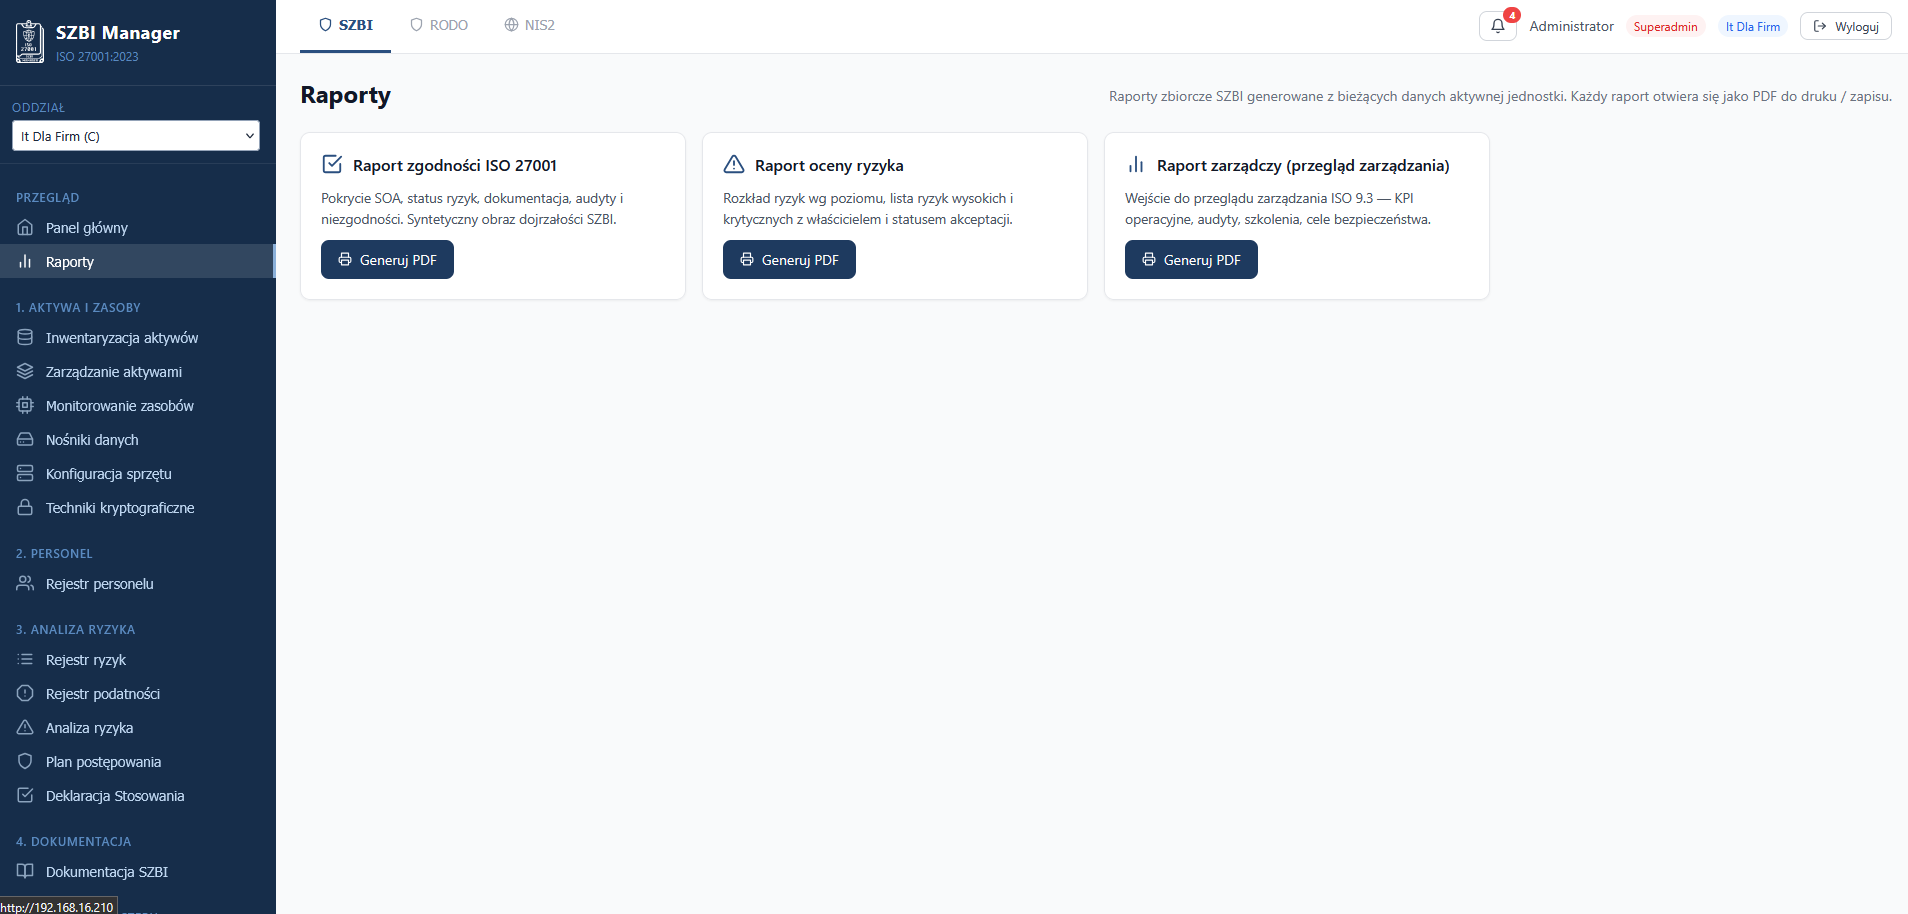
Automatyczne generowanie raportów dla zarządu, audytora i regulatora. Status zgodności, statystyki incydentów, postęp wdrożenia kontroli. Gotowy plik PDF jednym kliknięciem.
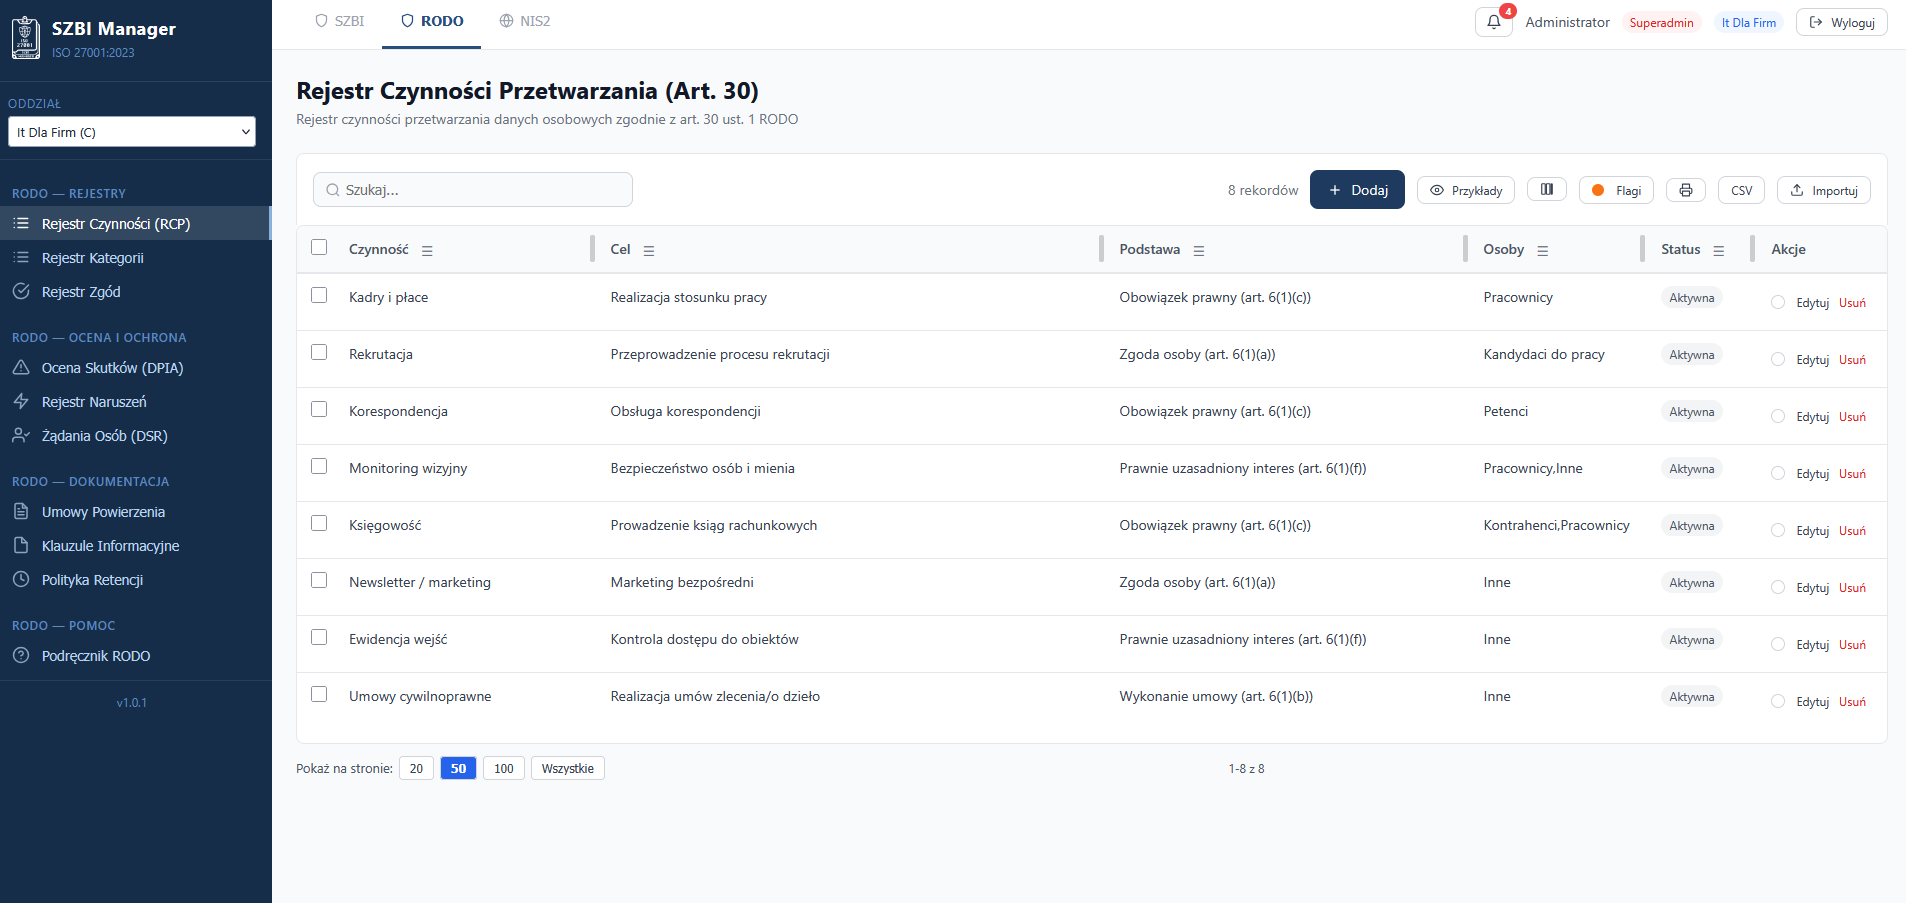
Obsługa RODO w jednym module: rejestr czynności przetwarzania (art. 30), kategorie danych, zgody, oceny skutków (DPIA) oraz obsługa żądań osób (DSR). Wszystko powiązane z aktywami i ryzykiem SZBI.
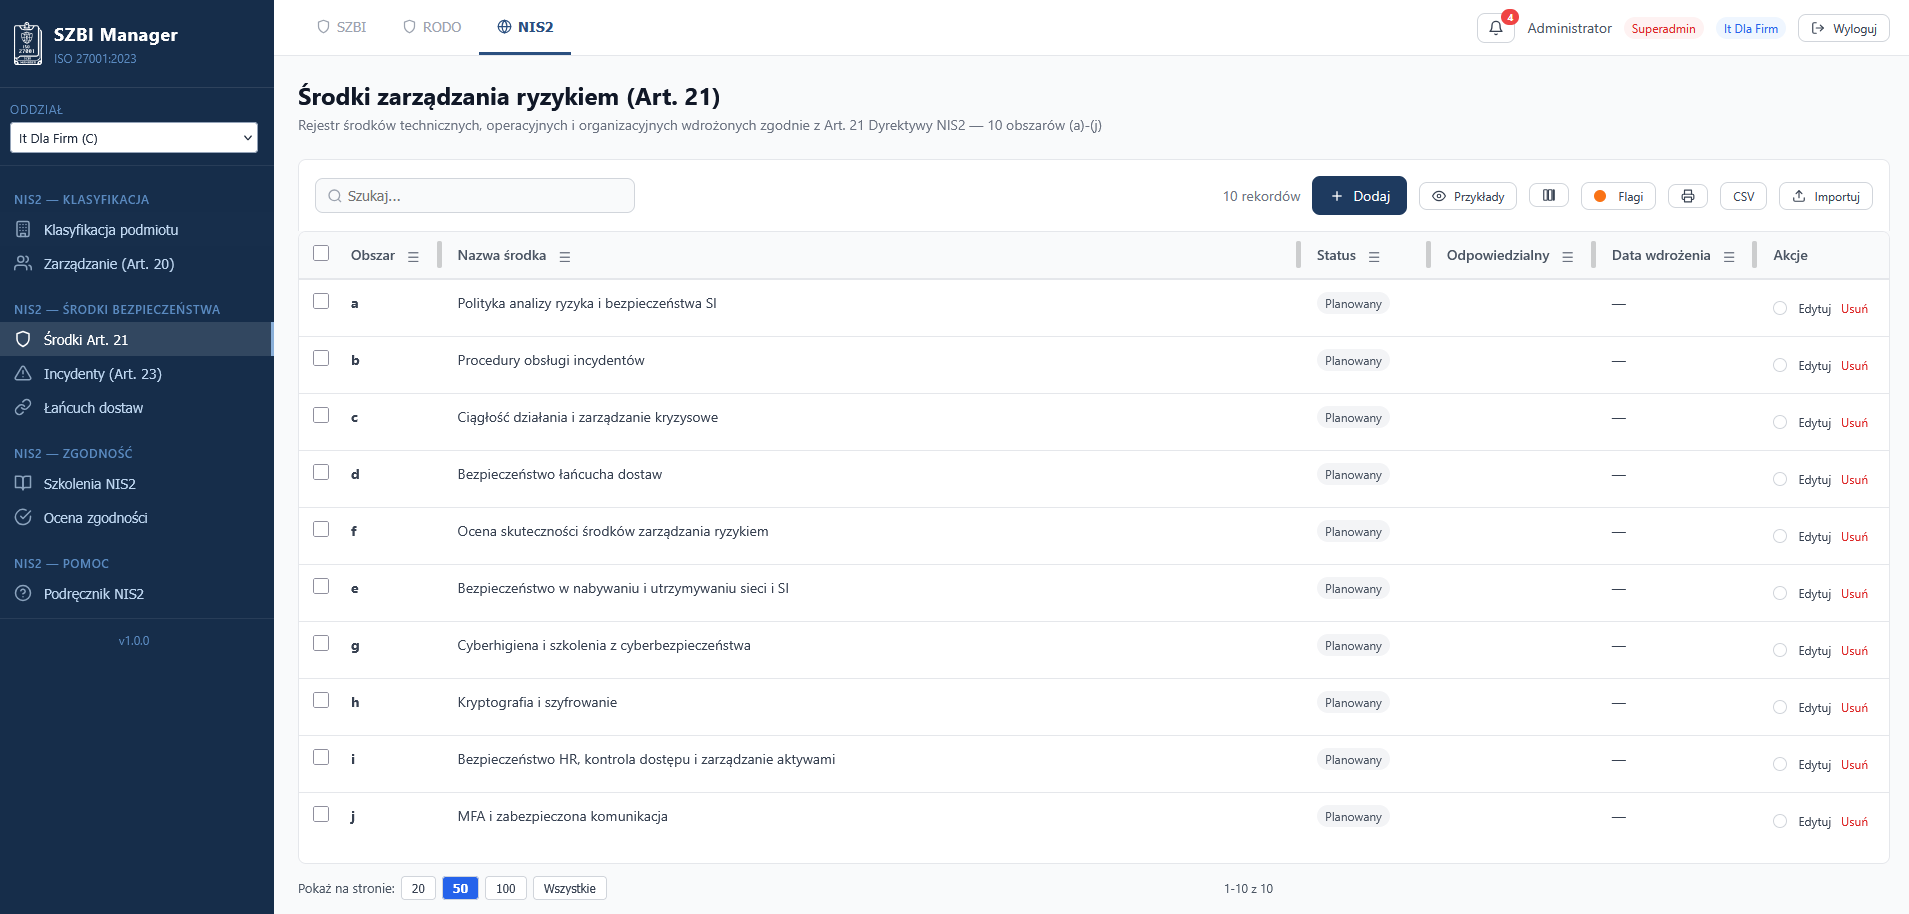
Gotowa struktura wdrożenia dyrektywy NIS2: 10 obszarów środków technicznych i organizacyjnych z Art. 21, klasyfikacja podmiotu, zgłaszanie incydentów (Art. 23) oraz bezpieczeństwo łańcucha dostaw.
Funkcje, które realnie skracają drogę do zgodności i audytu.
Prowadzi konfigurację SZBI od zera, z podpowiedziami kontekstowymi na każdym etapie.
Rozdział obowiązków (ISO 27001 6.1.3) i pełny ślad audytowy: kto i kiedy zatwierdził ryzyko. Mocny argument przy audycie.
Licencjonowane osobno. RODO: RCP, DPIA, rejestr naruszeń 72h, DSR, zgody. NIS2: klasyfikacja podmiotu, środki Art. 21, zgłaszanie Art. 23.
Ryzyko wysokie/krytyczne → plan postępowania. Incydent krytyczny → niezgodność (z potwierdzeniem).
Pulpit w czasie rzeczywistym daje obraz bezpieczeństwa Waszej organizacji w kilka sekund. Poniżej przykładowy widok.
SZBI Manager działa wyłącznie w Waszej infrastrukturze. Dokumentacja SZBI, ryzyka i incydenty zostają lokalnie, bez transmisji do chmury.

Dokumentacja SZBI, ryzyka, incydenty i raporty audytowe są przechowywane wyłącznie w Waszej infrastrukturze.

System działa w pełni offline. Brak zależności od chmury, brak vendor lock-in, przewidywalne koszty bez opłat licencyjnych za użytkownika.

Dane przetwarzane wyłącznie na terenie organizacji. Spełnienie wymogów regulacyjnych bez konieczności umów powierzenia danych.

Wdrażamy na przetestowanych rozwiązaniach: aplikacja webowa, baza PostgreSQL, kopie zapasowe. Brak ukrytych komponentów chmurowych.
Serwer SZBI Manager działa jako usługa Windows z wbudowaną bazą PostgreSQL. Pracownicy korzystają z aplikacji na swoich stanowiskach, które łączą się z serwerem w sieci lokalnej organizacji. Liczba stanowisk zależy od licencji.
Ten sam serwer i te same dane dostępne w przeglądarce, przez szyfrowane połączenie HTTPS w Twojej sieci — z pełną funkcjonalnością, bez instalowania czegokolwiek na stanowisku.
Oba tryby działają jednocześnie na jednej instalacji. Serwer: Windows Server 2019/2022 lub Windows 10/11 (64-bit).
SZBI Manager został zaprojektowany z myślą o organizacjach, które potrzebują compliance bez zatrudniania działu GRC.

Sekretarz · Pełnomocnik SZBI · Informatyk gminny

IT Manager · CEO · CTO
SZBI Manager jest dedykowany jednostkom samorządu terytorialnego, spółkom komunalnym oraz średnim firmom (50–500 pracowników), które potrzebują wdrożyć i utrzymać zgodność z ISO 27001, NIS2 i RODO bez budowania własnego działu GRC.
Nie. SZBI Manager działa wyłącznie on-premise: aplikacja, baza danych i cała dokumentacja pozostają w Waszej infrastrukturze. System nie wymaga połączenia z Internetem do działania.
System obejmuje ISO 27001:2023 (93 kontrole), wymagania NIS2 (Art. 21 i Art. 23), RODO (RCP, DPIA, DSR, rejestr naruszeń) oraz Krajowe Ramy Interoperacyjności (KRI) dla podmiotów publicznych.
Tak. SZBI Manager i AutoSOC tworzą zamknięty ekosystem: incydenty wykryte przez AutoSOC trafiają automatycznie do rejestru SZBI Manager z pełnym kontekstem i powiązaniem z ryzykiem oraz aktywem.
Poznaj AutoSOCStandardowe wdrożenie SZBI Manager trwa od 4 do 8 tygodni. Obejmuje instalację, konfigurację, import danych z istniejącej dokumentacji, szkolenie zespołu oraz wsparcie przy pierwszym przeglądzie zarządzania.
Pokażemy, jak system porządkuje dokumentację i ryzyka w organizacji takiej jak Wasza. Prezentacja jest bezpłatna.